
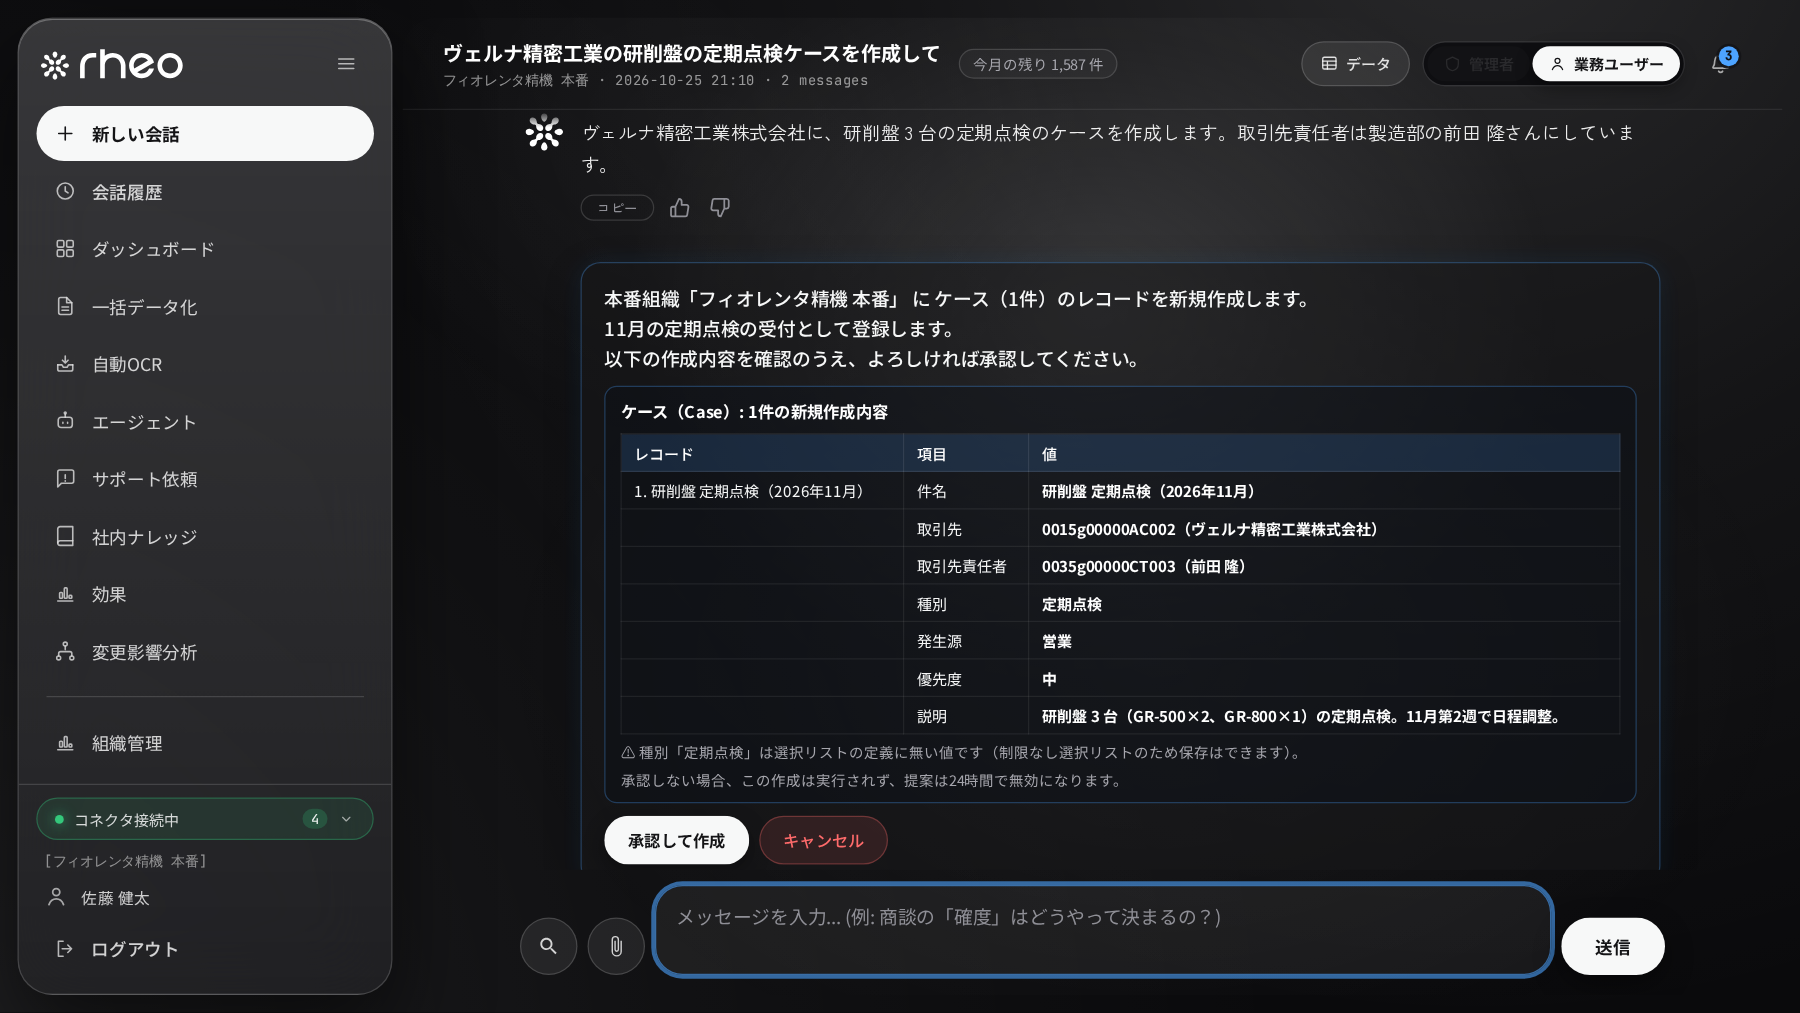
rheo のコードベースでは、Salesforce のデータやメタデータを変更する処理は承認フローの内側にしか実装されていません。 つまり「AI が承認を飛ばして書き込む」経路が、そもそも存在しません。 承認は変更内容のハッシュ検証つきで、二重実行や内容の差し替えを機械的に拒否し、24 時間で失効します。
変更系ツールの実行は、書き換え不可能な追記専用の監査ログに記録されます(保存期限なし)。 一方で、値そのものはログに保存しない方針のため、顧客データやソースコードが監査ログから漏れる心配もありません。 利用状況は組織別・ユーザー別に記録され、上限を超える利用は 2 段階のクォータで自動的に止まります。

認証はマネージド ID 基盤(Amazon Cognito)で行い、セルフサインアップは無効。 組織ごとにデータと Salesforce 接続情報を分離して保管し、認証情報と組織の不一致はアクセス拒否になります。 API はすべてのルートが認可レベルを宣言し、宣言のない経路は存在しないものとして閉じる(fail-closed)—— 「許可されたものだけが通る」を、既定値にしています。

